1. Що таке Address Poisoning?
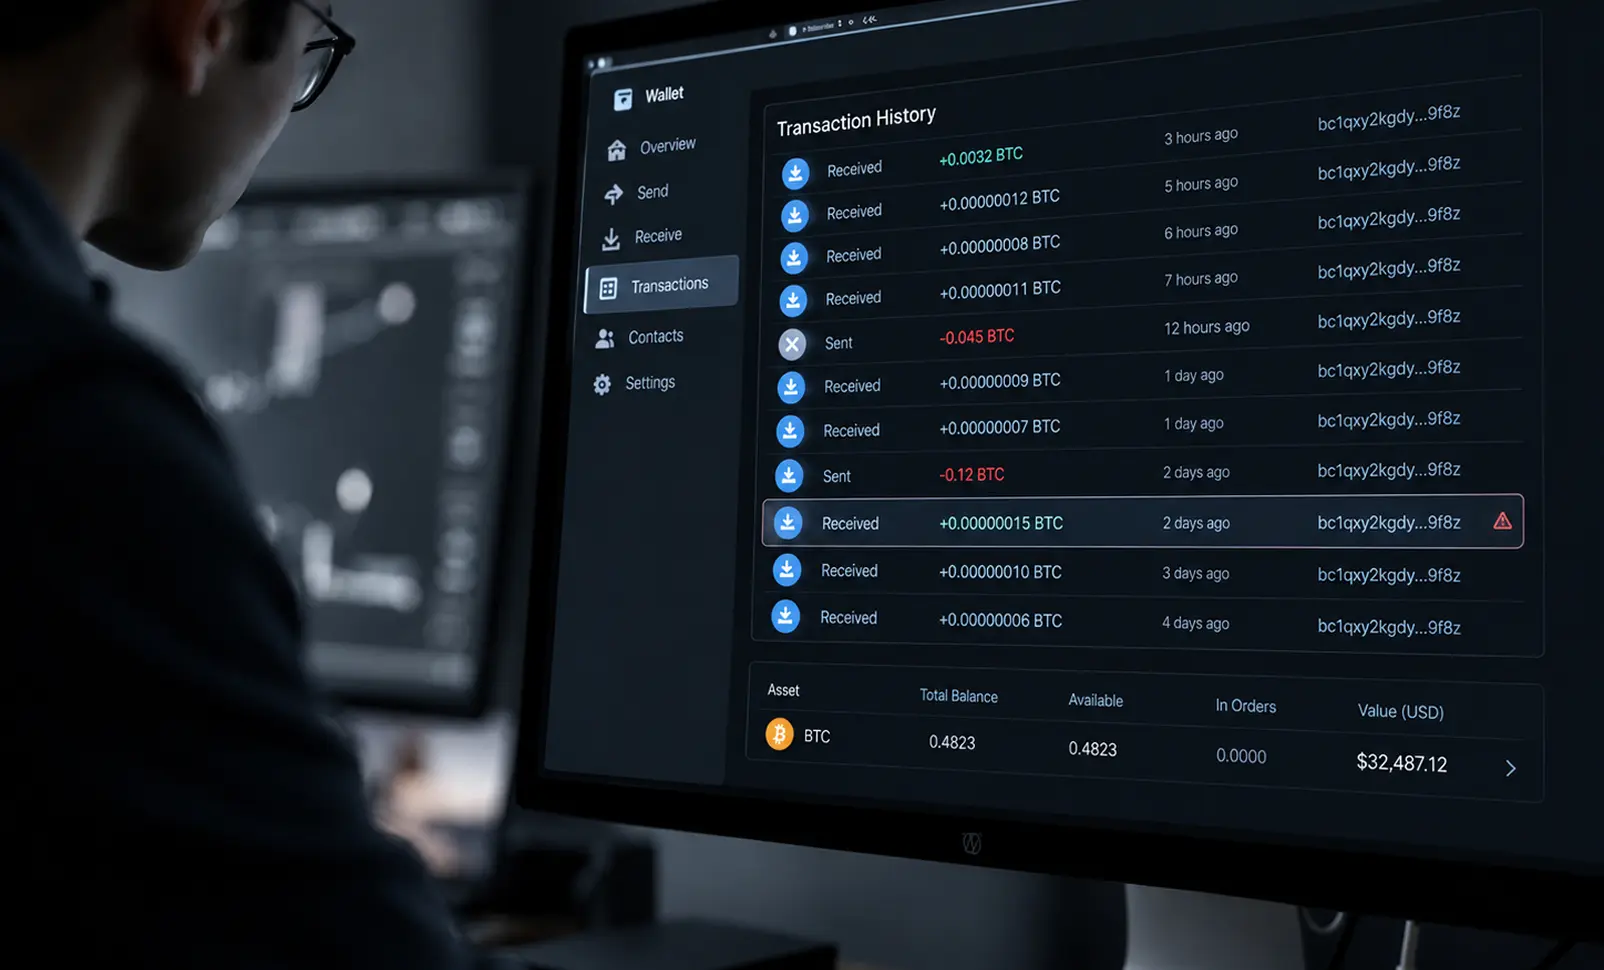
Address Poisoning (отруєння адреси) — це клас соціально-інженерних атак, у яких зловмисник навмисно створює оманливі записи в історії транзакцій користувача. Основна ціль — сформувати у transaction history адресу, яка візуально нагадує адресу реального контрагента.
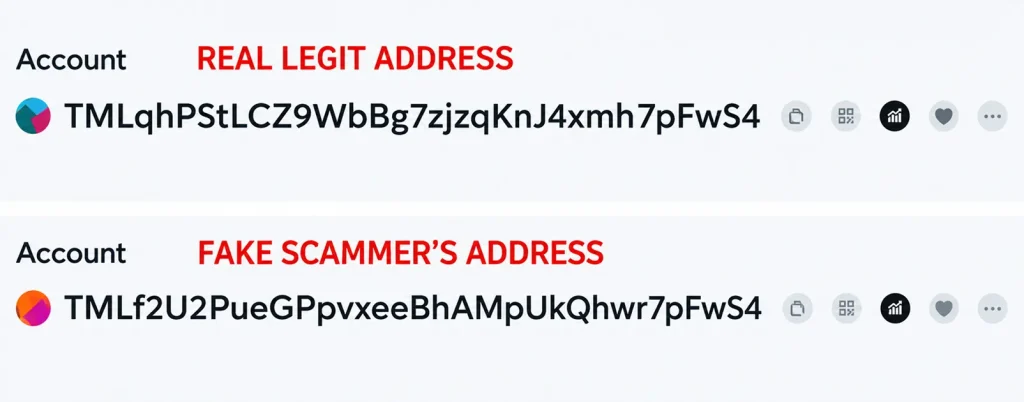
Для цього використовуються vanity-адреси, у яких збігаються перші та останні символи з реальною адресою. Оскільки інтерфейси гаманців та блокчейн-експлорерів часто скорочують відображення адреси, користувач може не помітити різниці.
2. Zero-Value Transfer
Zero-Value Transfer, або нульовий токен-трансфер — це операція, у якій значення переданого токена дорівнює нулю. В екосистемі ERC-20 такі операції можуть створюватися через механізми smart contract та генерувати Transfer event, який потрапляє до індексації блокчейн-експлорера.
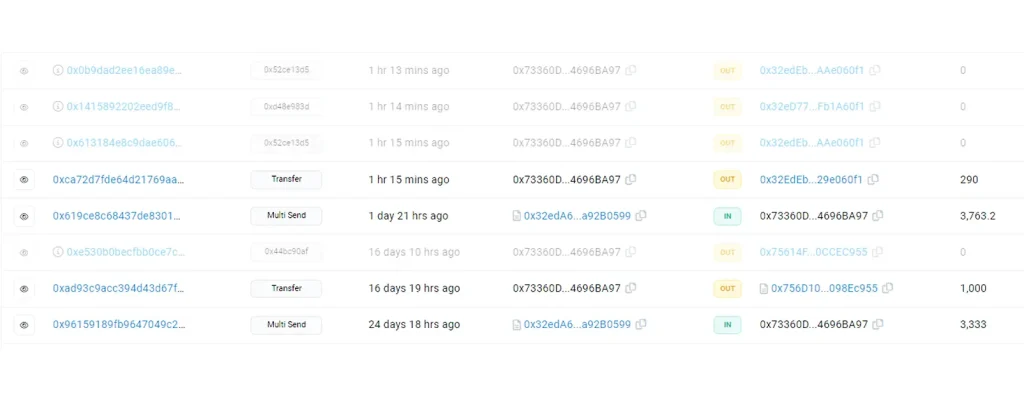
Важливо: такий запис не означає, що з гаманця було реально списано токени. У відомому сценарії address poisoning зловмисник використовує нульовий трансфер разом із look-alike адресою, щоб додати її до історії транзакцій.
Як працює Zero-Value Address Poisoning?
- Зловмисник знаходить адресу, з якою жертва регулярно взаємодіє.
- Створює адресу, схожу на реальну за першими та останніми символами.
- Формує нульовий токен-трансфер або інший оманливий запис.
- Підроблена адреса з’являється серед транзакцій/токен-трансферів жертви.
- Через певний час користувач повторно здійснює переказ та копіює адресу з історії.
- Якщо він не перевіряє повну адресу, кошти можуть бути відправлені зловмиснику.
3. Dust Transfer
Інший варіант — Dust Transfer: замість нульового значення зловмисник надсилає реальну, але практично нікчемну кількість активу. Мета може залишатися тією ж — сформувати в історії переказів запис із look-alike адресою, яку жертва згодом може помилково використати.
Etherscan окремо зазначає, що dust transfers можуть використовуватися в address poisoning кампаніях. Водночас не кожна мікротранзакція є атакою: невеликі суми можуть виникати і в легітимних операціях.
Dusting Attack та Address Poisoning — не одне й те саме
Термін dusting attack має ширше значення. У класичному сценарії зловмисник надсилає дуже малу кількість криптоактиву на велику кількість адрес, щоб відстежувати подальше переміщення цих коштів та потенційно пов’язувати адреси між собою. На UTXO-мережах dust також може створювати ризики для приватності, якщо такі виходи пізніше консолідуються з іншими UTXO.
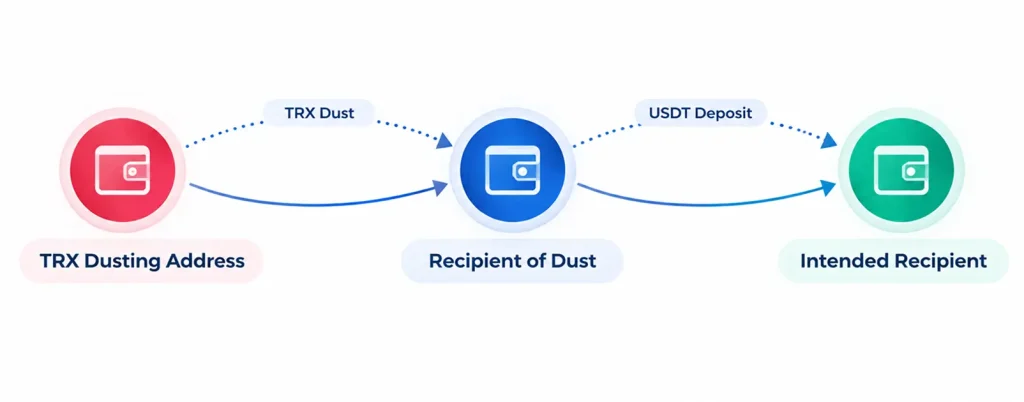
У контексті Address Poisoning мікросума виконує іншу функцію: вона може бути інструментом для розміщення підробленої адреси у transaction history. Тому Dust Transfer і класичний Dusting Attack слід розглядати як пов’язані, але не тотожні поняття.
Ключова різниця між основними механізмами
| Механізм | Що бачить користувач | Основна мета | Важливе уточнення |
| Zero-Value Transfer | Трансфер із нульовою кількістю | Створити оманливий запис в історії | Не означає реального переміщення токенів |
| Dust Transfer | Мікросума токена | Помістити look-alike адресу в історію | Сума може бути реальною, але незначною |
| Address Poisoning | Оманлива адреса серед історії | Змусити користувача скопіювати неправильну адресу | Це назва атаки/тактики |
| Dusting Attack | Невеликий вхідний трансфер | Відстеження або деанонімізація | Не кожен dust-трансфер є poisoning |
Чому ця схема працює?
Проблема полягає не в криптографії, а в поведінці користувача. Людина часто перевіряє лише скорочену форму адреси або вважає історію попередніх переказів надійним джерелом для повторного копіювання.
Фактично transaction history — це не address book. Наявність адреси в історії не підтверджує, що вона належить тому самому контрагенту, якому користувач надсилав кошти раніше.
Чи означає Zero-Value Transfer компрометацію гаманця?
Зазвичай — ні. Сам факт появи нульового токен-трансферу не означає, що зловмисник отримав seed-фразу, приватний ключ або контроль над гаманцем. Основний ризик полягає в подальшій соціальній інженерії та помилковому переказі користувача.
4. Окремий ризик: fake token та event spoofing
Окрім zero-value та dust transfers, зловмисники можуть використовувати підроблені токени або оманливі token events. Назва та символ токена можуть імітувати USDT, USDC чи інший відомий актив. У результаті інтерфейс може створювати враження легітимної операції, хоча реальний актив є іншим.
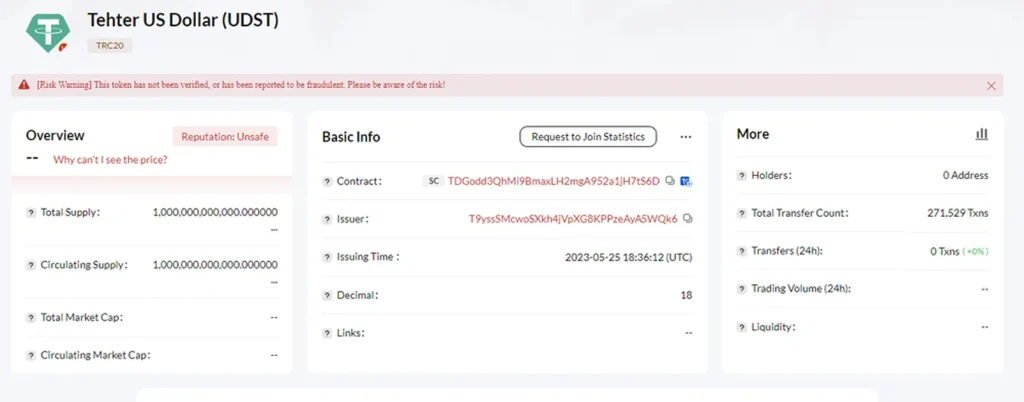
Тому необхідно перевіряти не лише назву токена, а й контракт активу, адресу відправника, адресу отримувача, transaction hash, подію.
5. Як захиститися
- Не використовуйте transaction history як єдине джерело адреси отримувача.
- Перед значним переказом перевіряйте повну адресу, а не лише перші та останні символи.
- Для регулярних контрагентів використовуйте перевірений address book.
- Не копіюйте адресу з неочікуваного dust або zero-value transfer.
- Для великих сум застосовуйте незалежне підтвердження адреси через інший канал.
- Перевіряйте контракт токена, якщо операція виглядає нетипово.
- Не взаємодійте з невідомими токенами або підозрілими посиланнями, що можуть бути пов’язані з dusting.
Що робити, якщо кошти вже відправлені на неправильну адресу ?
Потрібно негайно зафіксувати всі технічні дані: адресу відправника, адресу помилкового отримувача, правильну адресу, transaction hash, мережу, актив, суму, час операції, попередні транзакції та інформацію про біржу або VASP, через який здійснювався переказ.
Далі проводиться on-chain аналіз: встановлюється подальший маршрут , виявляються пов’язані адреси та кластери, перевіряється можливий зв’язок з централізованими біржами, VASP або іншими сервісами. Якщо кошти потрапили на централізований сервіс, може бути ініційоване блокування та повернення активів законному власнику.
Можливість повернення активів залежить від конкретної ситуації та подальшого руху коштів.
висновок
Zero-Value Transfer, Dust Transfer та Address Poisoning є різними технічними поняттями, але можуть бути частинами однієї шахрайської схеми. Типовий сценарій виглядає так: зловмисник знаходить адресу, з якою жертва взаємодіє, створює схожу адресу, додає її до історії через zero-value або dust transfer, очікує повторної операції та розраховує на те, що користувач скопіює неправильну адресу.
Головний принцип захисту простий: адреса, яка вже зустрічалася в історії, не стає автоматично безпечною. Кожен значний переказ має проходити незалежну перевірку адреси та мережі.